 大讲堂

没人觉得这是产业问题,只当是程序员写代码不小心。大家都盯着大模型、自动驾驶这种聚光灯下的新赛道,谁会把注意力放在“修bug”这种脏活累活上?可实际上,全球每年因为未修复漏洞造成的经济损失,早就超过万亿美元。
被藏在聚光灯背后的千亿生意
现在90%以上的商用软件,都用到了至少一个开源组件,平均每个商用软件自带近两百个已知未修复漏洞。很多公司自己都不知道,自己对外发布的产品里,埋了多少雷。
当年Log4j漏洞事件爆发,全球超过六成的互联网服务都中招,光是全球企业花在漏洞修复上的直接成本,就超过100亿美元。说实话,很多人对漏洞修复的认知还停留在“Windows更新弹个框”的阶段,早就过时了。
现在的漏洞早就不是单个程序员写错一行代码的问题,是整条软件供应链的系统性风险。你做一个用户量过千万的电商APP,用到的第三方支付SDK、地图SDK、十几款开源图片处理库、几十种后端依赖组件,任何一环藏着没修的漏洞,你都得跟着炸。你推不推修复包?不推,用户数据泄露你赔不起;推了,万一兼容性出问题,整个服务挂了,损失更赔不起。
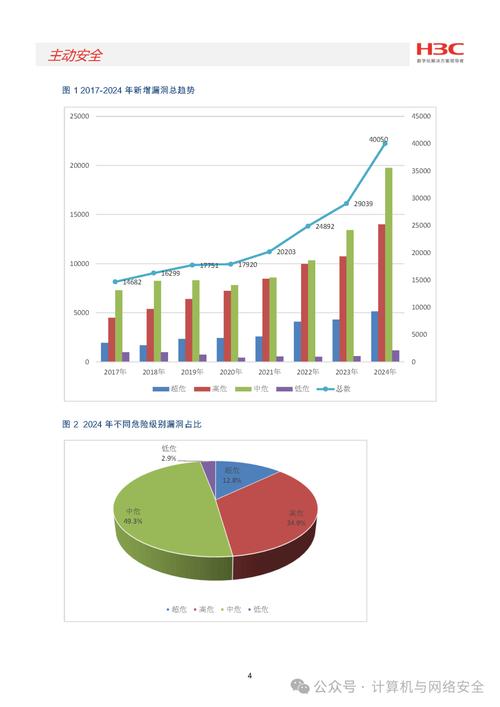
不过话说回来,现在这个产业的爆发,本质上都是被逼出来的。不是企业安全觉悟突然提高,是监管逼的,是出事赔怕了。前两年国内某股份制银行,因为一个存在了三年的未修复中间件漏洞被拖库,被罚了四千多万,董事长在内部会上直接拍板,当年漏洞修复的预算直接翻三倍。
国内头部安全厂商的漏洞修复相关营收,最近三年每年增速都超过50%,专门做开源漏洞治理的创业公司,拿融资拿到手软。这个隐形市场的规模,早就超过千亿了,只是没人愿意出来吆喝。
当前漏洞修复的技术边界在哪里
传统漏洞修复的逻辑跑了几十年:找到漏洞位置,修改出错的代码,打包成补丁,推给用户更新。简单直接,可放在今天越来越跑不通了。
第一个坎,很多系统根本没法打补丁。工业领域用的PLC控制设备,很多十年前装上去就没动过,连源码都找不到,原厂早就倒闭了,出了漏洞谁来改?就连很多企业用的ERP系统,还是十几年前基于Windows XP开发的,你停生产线打一次补丁,损失几百万,根本修不起。
第二个坎,供应链漏洞太散太杂。一个项目用到上千个第三方组件,上百个带漏洞,你一个个改?改完兼容性出问题,原来好好的功能用不了,反而捅了更大的篓子。
第三个坎,0day漏洞,你连漏洞存在都不知道,谈什么修复?现在黑产手里握的未公开0day漏洞,数量早就超过公开渠道的数倍,很多大厂商天天被盯上,防不胜防。
最近这五年行业里也摸出了两个新的突破方向。一个是运行时动态漏洞防护,不用改原代码,不用打补丁,直接在程序运行的时候把漏洞的入口给堵住,相当于给漏风的门加了一把新锁,不用拆了原来的门重新换。特别适合不能停机的老旧工业系统、核心金融服务。另一个就是大模型辅助的自动化漏洞修复,原来一个资深安全工程师修一个中等复杂度的漏洞要两三天,现在大模型帮你找位置、生成补丁代码,几个小时就能搞定,效率提了十几倍。
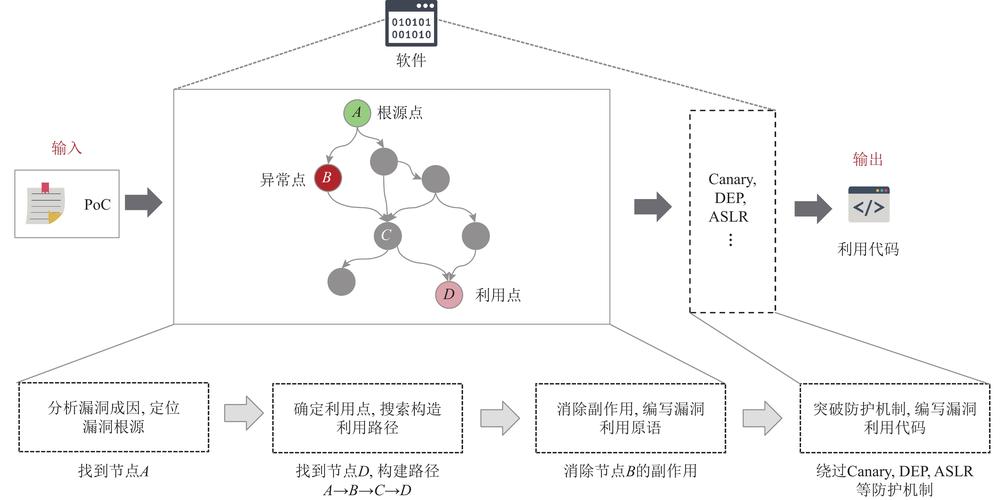
可技术还是有绕不开的瓶颈。AI生成的补丁,十块里面有一块会偷偷埋新的漏洞,你不做人工审核根本不敢用,等于还是省不了核心成本。动态防护也不是万能的,碰到复杂的逻辑漏洞,性能开销直接翻一倍,对证券交易、直播这种低延迟要求的业务来说,根本扛不住。
直到今天,全球范围内还有超过三成的已知高危漏洞,六个月后还没有被用户修复。这个烂摊子,没人能说已经解决了。
未来三年,漏洞修复产业会走向哪里
第一个确定的变化,合规要求会把漏洞修复从可选成本变成刚性支出。现在全球主要经济体都在强制推SBOM,也就是软件物料清单,要求所有面向市场的软件,必须公开所有用到的第三方组件,哪个有漏洞一目了然,你不修复,根本不准上市。国内最近两年也出台了关键信息基础设施的漏洞管理要求,重要单位每年必须完成存量高危漏洞清零,合规压力一上来,整个市场的盘子会再翻一倍。
第二个变化,漏洞修复会从事后补救变成事前内置。以后开源代码仓库、云服务厂商会直接把已知漏洞修复做好,开发者拉代码的时候,直接拿到打好补丁的稳定版本,不用自己找漏洞自己改。现在GitHub已经上线了自动漏洞提示、自动生成修复PR的功能,接下来三到五年,这个会变成所有基础软件服务的标配。
当然也有绕不开的风险。现在能力鸿沟越来越明显,大公司有专门的安全团队,能花几百万买全年的漏洞修复服务,中小创业公司呢?一个几十人的SaaS团队,连专职安全工程师都没有,开源组件出了高危漏洞,他们连知道都不知道,最后出事了,赔个几百万直接倒闭。这个数字鸿沟,不是靠技术进步就能自动补上的。
还有治理的问题,现在地下黑市交易0day漏洞的规模早就超过十亿美元,很多漏洞被买家买走之后永远不公开,厂商永远没法修复,只能一直被人利用。这个灰色地带,到现在还没有有效的全球治理规则。
其实你掰着指头数,所有科技产业的进步,都是一边造新东西,一边补之前留下的坑。现在我们造了这么多新系统、新应用,把整个社会都架在了软件上面,坑自然也越挖越多。未来三到五年,漏洞修复一定会从安全行业的边角细分,变成整个科技产业离不开的隐形基建。你不用的时候感觉不到它的存在,缺了它,再炫的新科技,说炸就炸。
作者|大讲堂
排版|大讲堂
审核|小准