 大讲堂

上周在苏州园区跟一个做精密零部件的制造企业CIO吃晚饭,他扒拉着碗里的松鼠桂鱼皱着眉说,上个月刚吃了个大亏——工厂车间里一台跑了七年的工控主机没打最新的勒索病毒补丁,被加密锁了,三条生产线停了12个小时,光生产损失就小两百万。
我当时没接话。
这种事我这两年见得太多了。
你以为的“主机安全”,根本不是现在企业要的那个东西
老派的网安人一提主机安全,第一反应是扫漏洞、补CVE、拦SSH暴力破解。
没用了。
我见过太多企业把十年前的主机安全方案直接搬到K8s集群上,结果Agent占的CPU比业务容器还多,运维团队骂到飞起,最后直接把所有Agent全卸了,整个集群裸奔了三个月,直到一次等保测评被查出一堆高危漏洞,才临时抱佛脚补防护。
传统主机安全的核心逻辑,是基于“长期固定资产”的假设——你的服务器摆在机房里,IP不变、配置不变、运行周期以年为单位,我在你系统里装个探针,盯着你的进程、端口、文件变化,就能把风险兜住。
但现在的环境早就变了。
云原生环境里的主机是弹性的,可能启动5分钟处理完一个批量任务就自动销毁了,你根本来不及装Agent,就算装上了,容器一销毁探针也跟着没了,防护等于白做。更别说现在很多企业的业务都跑在边缘节点上,从工厂的工控机、路边的充电桩,到小区里的智能门禁,这些设备算力低、系统老,很多连远程管理的权限都不给开,你总不能为了装个安全软件,把正在生产的设备给拆了吧?

说白了,现在大家对主机安全的需求,早就从“给固定资产装个杀毒”,变成了“给所有跑业务的计算节点,不管在哪、是什么系统、存在多久,都要兜住风险”。这个边界的变化,直接把原来整个主机安全行业的技术逻辑给掀翻了。
现在整个行业的技术拐点,其实卡在“无Agent”的最后一公里
这两年所有做主机安全的厂商都在喊无Agent检测,逻辑也很简单:我不往你的主机里塞东西,通过云平台的API拉取主机的运行日志、通过交换机的镜像流量抓系统调用特征、甚至结合云平台的底层虚拟化层能力,直接拿到主机的运行数据,不用装探针也能检测异常。
听着很美好对吧?
但真落地的时候,坑能多到把人埋了。
首先是跨云的适配问题。你想啊,阿里云的ECS能开放的日志权限,跟腾讯云的根本不是一套接口,你在阿里云上能直接拿到的进程启动日志,到了腾讯云可能要申请三层权限,甚至要你单独付费才能开,更别说很多企业还有线下的物理机、混合云的节点,根本没有统一的API可以调。
其次是老系统的适配问题。去年我陪一个安全厂商去江苏的光伏厂做项目,一开始想给所有边缘的串焊机、硅片切割机装轻量Agent,结果一测试就把一台Windows XP的工控机搞蓝屏了,那台机器连着的生产线停了俩小时,最后算下来赔了八万块的生产损失。最后没办法,只能改成全流量镜像的无Agent检测方案,才过了客户的验收。
别信那些厂商吹的“全场景无Agent覆盖”,你真让他给工业现场跑了十年的老机器做检测,他比谁都怂。
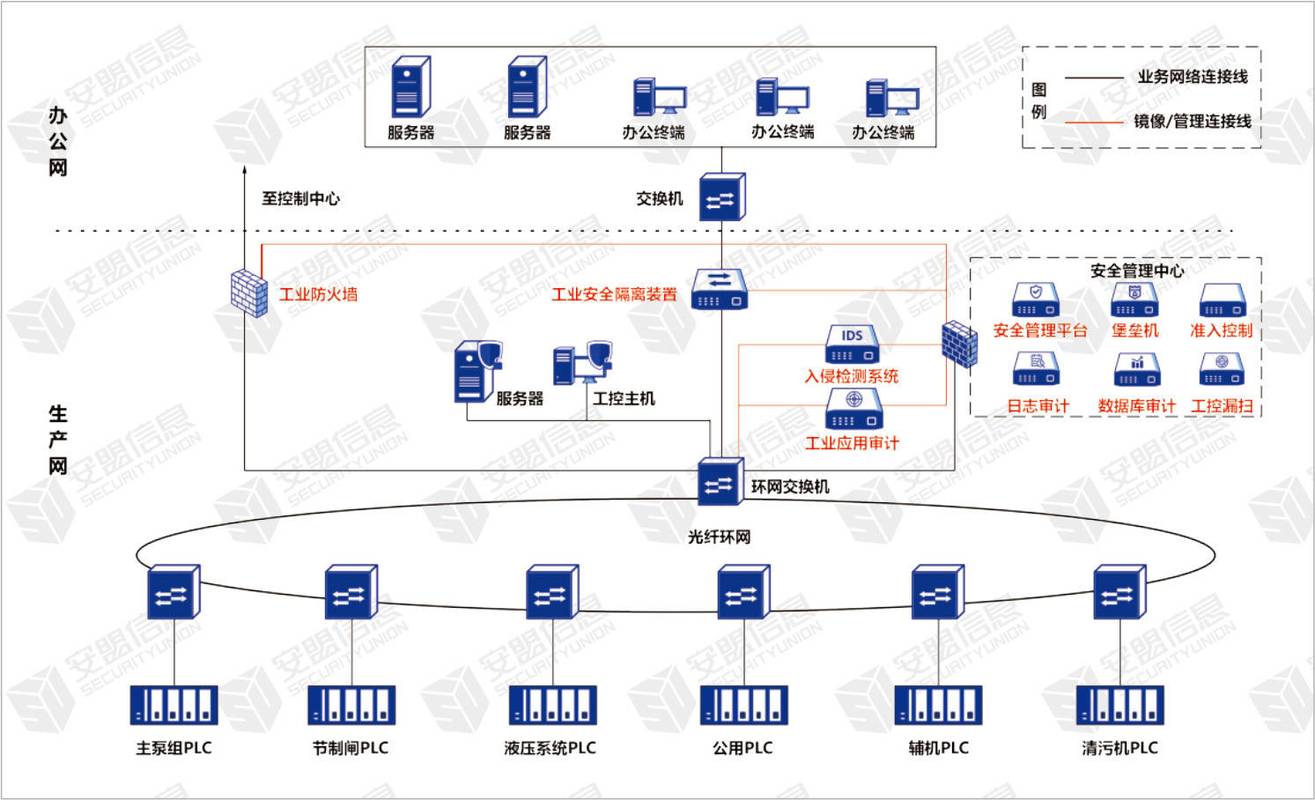
不过话说回来,无Agent也不是万能的。如果攻击者已经拿到了主机的最高权限,把系统日志全清了、把流量特征给混淆了,你靠镜像拿到的信息根本不全,还是会漏检。所以现在行业的真正技术方向,根本不是“要不要Agent”,而是怎么把Agent做的足够轻——轻到占的CPU不到1%,轻到就算装在十年前的老机器上也不会蓝屏,轻到容器销毁重启之后能自动跟上,不用运维手动配置。这才是现在各家拼的硬实力。
别光盯着技术,主机安全的坑一半在治理上
说实话,我见过太多企业花了大价钱买了最顶级的主机安全产品,最后还是出了事。
问题根本不在技术上。
在资产台账。
很多企业到现在都搞不清楚自己到底有多少台主机在跑。尤其是互联网公司,开发同学为了赶项目,临时在云厂商开一台服务器跑测试环境,既不走公司的安全审批,也不登记到资产台账里,项目结束了直接忘了关——这种影子主机资产,就是攻击者最喜欢的目标。我之前碰过一个做本地生活的客户,被拖走了十万条用户手机号,最后溯源追了半个月才发现,是运营同学为了做一次满减活动,临时开了一台云主机跑领券H5,活动结束忘了删,整整在公网裸奔了四个月,连个防火墙都没开。
还有告警闭环的问题。很多企业装完主机安全产品,就把告警通道直接丢给运维团队,根本没写清楚处置流程:检测到异常登录了,谁来核实?是运维看?还是安全团队看?响应时间要求是1小时?还是24小时?我见过最夸张的一个客户,主机安全平台里堆了七千多条未处理的告警,从暴力破解到异常进程启动,啥都有,没人看,跟没装一样。
告警不算数。能闭环的才叫安全。
还有合规的坑。现在等保2.0、数据安全法对主机安全的要求越来越细,很多企业为了过审,随便买个主机安全产品,装上去能生成报告就行,根本不结合自己的业务场景做规则优化。比如电商的大促期间,服务器的带宽、进程数本来就会波动很大,你还用平时的阈值去判断,最后出来的告警全是误报,运维团队直接把告警通道给关了,真出问题的时候根本收不到通知。
未来3-5年,主机安全会变成什么样?
我自己跑了十几年的网安赛道,对这个领域的判断其实很简单,三个方向是确定的。
第一,主机安全会从独立的安全产品,变成云厂商的原生基础能力。以后你在任何云平台开一台ECS,默认就带主机防护功能,不用你单独采购,不用你手动装Agent,云平台在虚拟化层就直接帮你把漏洞检测、异常登录拦截的事做了,根本不需要你额外操心。那些还在靠卖独立主机安全License赚钱的厂商,如果不早点往云原生方向转,迟早会被云厂商的原生能力挤死。
第二,边缘场景的主机,会成为下一个安全重灾区。现在大家都在搞工业互联网、智慧城市,越来越多的计算节点从中心机房跑到了边缘——工厂的车间、路边的路灯杆、小区的门禁、甚至是快递柜里的控制主机,这些设备都是广义上的主机,但是现在的防护能力几乎为零。未来会出现专门针对低算力、老系统的集中式主机防护方案,不用往设备上装东西,靠统一的流量检测和规则匹配,把这些分散的节点风险兜住。
第三,主机安全的运营会彻底自动化,大模型会把人从重复的告警堆里解放出来。现在的告警都是规则触发的,误报率极高,未来结合大模型,系统会自动把主机的异常行为跟业务场景结合起来判断——比如一台主机平时都是凌晨3点跑数据备份任务,突然在下午3点往外传了10G的客户数据,系统会自动判断这是高风险异常,直接触发隔离,根本不需要人去盯着告警列表。别想着以后安全团队会越来越多,恰恰相反,很多重复的盯告警的工作,都会被大模型替掉,最后留下来的人,都是能懂业务、懂攻击逻辑的老炮。
上周跟那个苏州的CIO吃完饭,他送我到停车场的时候说,以前觉得主机安全就是个凑数的合规采购项,每年花几十万买个产品,能过审就行,现在才知道,这玩意真出事的时候,是能把公司直接干停的。
没别的。
防线在,生意就在。
作者|fawen
排版|fawen
审核|见微