2026-10-26 15:28:00 作者:大讲堂
上周三凌晨两点,我在朋友家的地板上坐了整整四十分钟。他存了六年的摄影raw包、刚写了三分之二的行业报告、孩子从出生到现在的所有视频,全在那块突然掉盘的4T机械硬盘里。开盘恢复要价三千八,还不保证能找全。他说,之前总觉得”备份是给搞大企业的人准备的”,谁知道轮到自己,连哭的地方都找不对。
太疼了。
你以为的备份,根本撑不过一次硬盘掉盘
很多人对备份的认知,还停留在”把文件拷到另一个地方就算完”。我见过太多人,把所有重要文件放在桌面的”备份文件夹”里——这个文件夹和系统盘在同一块物理硬盘上,哪天系统崩了、硬盘坏道了,所有东西一起没。还有人觉得把文件同步到某云盘就算完成备份,直到某次误删了带病毒的文件夹,云盘跟着双向同步,把他存了三年的项目文档清成了空文件夹。
说实话,被整个行业反复讲了几十年的3份副本、2种介质、1份离线异地原则,到今天还是有90%的人没做到。这套原则是几十年前搞大型机运维的工程师踩了无数坑总结出来的:你不能把所有鸡蛋放在同一个篮子里,甚至不能放在同一种类型的篮子里。
这里要掰扯清楚一个很多人搞混的边界:备份从来不是同步,更不是容灾。
同步的核心是”两边保持一致”——你本地改了一个字,云端立刻跟着改,你本地删了一个文件,云端也跟着删。这种机制用来协作办公没问题,用来做备份,等于给所有误操作、病毒、恶意程序开了直达的后门。
容灾的核心是”业务不中断”——比如机房着火了,你能立刻切到备用机房继续跑业务,不用等数据恢复。但容灾系统默认是和生产网络连在一起的,要是碰到专门盯着企业打的勒索病毒,病毒顺着网络摸进容灾系统,把所有生产数据和容灾数据一起加密,那之前花几百万搭的容灾体系,瞬间就成了摆设。
真正的备份,核心就两个字:回溯。你能找到三个月前、三年前、十年前的任意一个文件版本,不管中间你误删了什么、被病毒改了什么、硬盘坏了什么,都能把之前的完整状态找回来。
 个人用户3-2-1数据备份架构示意图
现在的备份市场,早就不是卖硬盘的生意了
十年前提到备份,大家第一反应是买块移动硬盘、刻几张光盘,顶多是企业花几十万买个磁带库存在机房里。现在的备份市场,早就长出了完全不一样的生态。
消费端的玩家,早就摸透了普通人的痛点。有做物理锁离线硬盘盒的——平时硬盘根本接不上电脑,必须手动拧钥匙、拨开关才能解锁,哪怕中了勒索病毒,病毒碰都碰不到这块盘上的数据。有做端到端加密私人备份服务的——从你电脑上传数据的那一刻就加密,密钥只有你自己拿着,连服务商的后台都解不开你的文件。甚至还有人搞起了光盘存档服务,你把文件传过去,对方给你刻成 archival 级的光盘,装在密封的防潮盒里,存在离你几百公里外的仓库里,给你寄个实体的存取凭证。别笑,这服务现在的复购率高得惊人。
企业端的变化更夸张。之前企业搞备份,无非是每天下班自动把服务器上的文件拷到本地的备份磁盘阵列里。现在的勒索病毒有多狠?去年有个做精密制造的工厂,被勒索病毒摸进内网之后,第一件事不是加密生产数据,是顺着内网把所有连在同一网络的备份磁盘全给加密了。最后工厂停线三天,付了两百万赎金才拿到解密密钥。后来算笔账,他之前每年在备份系统上花的钱,还不到赎金的十分之一。
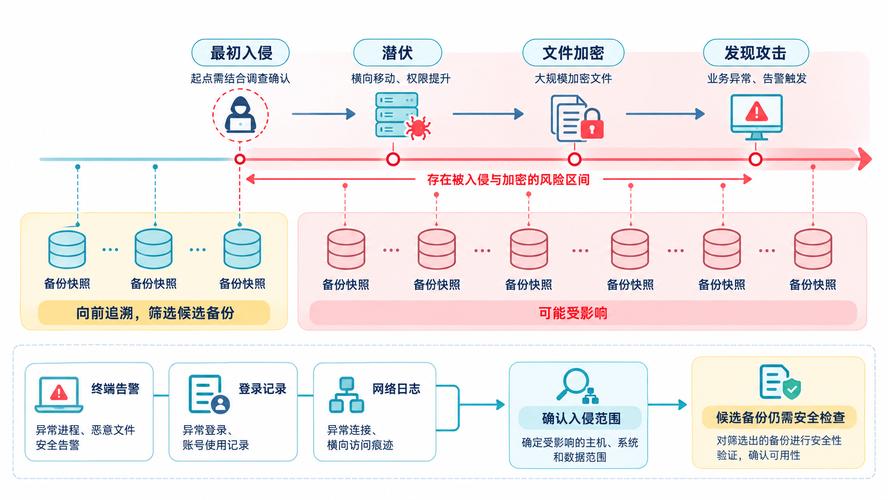 企业勒索攻击后数据恢复流程示意图
现在行业里慢慢形成了共识:只要备份系统和生产网络是连通的,它就永远有被一锅端的风险。所以越来越多的企业开始把最重要的核心数据,存在完全物理隔离的离线介质上——磁带、离线硬盘、甚至纸质的核心台账,平时根本不接网,只有每个季度做一次恢复测试的时候,才会临时拿出来读一下。
别光盯着技术,备份这事儿的风险从来不在硬盘上
 别光盯着技术,备份这事儿的风险从来不在硬盘上
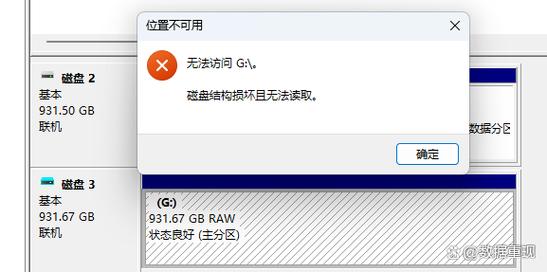
很多人聊备份,上来就讲硬盘转速、接口速度、容量大小,好像只要买了足够快的硬盘,就万事大吉了。但真等你踩过坑就会发现,备份环节的大部分风险,根本和硬件没关系。
第一类是隐私和权属的风险。你把所有私人照片、工作文档、聊天记录存在第三方备份服务商那里,对方真的会严格保密吗?之前有个小型的个人云服务商,把用户存在服务器上的私人文件导出来卖了几十万,被抓的时候还振振有词,说”这些东西用户自己都存在硬盘里落灰,我拿点怎么了”。更常见的是格式问题:你十年前用某款小众备份软件做的加密备份,现在那家公司都倒闭了,连个能解析备份格式的程序都找不到,你手里攥着硬盘,跟攥着一块没用的砖头没区别。
第二类是治理的空白。现在大家天天喊”数据是用户的”,但真到了备份环节,谁有权看你的数据?谁有权删你的数据?用户注销账号之后,服务商要留多久的备份副本?如果因为服务商的问题导致备份数据损坏,要承担什么责任?这些问题现在连个统一的行业标准都没有。我之前碰到过一个用户,把自己写了十年的私人日记备份到某云平台,后来他申请注销账号,平台回复说”按照用户协议,我们需要保留你的备份副本到法定追诉期结束”。他当时就炸了——自己写的东西,自己都要删了,平台凭什么留着?
第三类是伦理的边界。你备份了自己的所有健康数据、所有社交关系、所有私人记录,万一哪天你出了意外,谁有权打开这些备份?你的家人?你工作的单位?服务你的平台?之前有个案例,某互联网公司的员工意外去世,他的家人想把他存在公司云盘里的私人资料拿回来,平台说按照用户协议,账号不能继承,哪怕是家人也没有权限访问。最后折腾了快半年,才通过司法途径把数据导出来。
站在现在往后面看三到五年,这个领域的变化,根本不是什么”更大容量的硬盘””更快的传输速度”这种表层升级。
首先,物理隔离的冷备份会变成刚需。现在的网络环境太复杂了,只要设备连上网,就有可能被病毒、黑客盯上,那种永远不联网、只有手动操作才能读取数据的离线备份,会从现在的极客玩具,变成普通家庭、中小企业的标配。毕竟你永远不知道,哪天你的电脑里会混进来一个专门偷备份的恶意程序。
其次,跨地域的分布式备份网络会慢慢成型。不会再有人把所有备份锁在自己家的抽屉里,大家会慢慢形成点对点的加密备份网络——你在我这存一份加密的副本,我在你那存一份,密钥各自拿着,谁也打不开对方的东西,哪怕你所在的城市发洪水、遇地震,你的数据也能在几千公里外的节点上完整找回来。
最后,关于备份的监管规则会慢慢补全。之前大家总觉得备份是自己的私事,想存哪存哪,以后肯定会有明确的约束:比如备份服务商不能随意访问用户的备份内容,比如用户注销账号之后必须在规定时间内彻底删除所有备份副本,比如因备份系统故障导致用户数据丢失时,服务商需要承担明确的赔偿责任。这些规则现在还是空白,但三五年内一定会落地。
上周我给那个硬盘掉盘的朋友寄了两个小硬盘,一个专门放他最近半年的摄影素材,锁在公司的保险柜里;另一个我给他拷了一份,存在我家的防潮箱里。他昨天给我发消息,说终于不用每天下班前反复检查硬盘有没有异响了。
其实哪有什么绝对安全的数字世界啊。
不过是你多存了那一份,就多了一次不至于全盘崩溃的底气而已。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:数据备份:从硬盘急救包到数字世界的底层保险
文章链接:https://lfdjt.com/info_23_28357.html
 大讲堂
