2026-10-14 23:48:52 作者:大讲堂
上个月跟某头部即时零售平台的安全负责人在望京撸串,他掏出来个磨边的皮质文件夹,里面是厚达327页的《数据安全分级管理手册》——说是去年花了210万找头部咨询公司做的,拿到手那天全公司发了通稿,说”建立了完善的数据安全治理体系”。
结果呢?
上周他们运营部找用户隐私数据做促销活动,居然把”用户收货地址”当成了可公开的内部数据,导出了120万条记录准备给第三方营销公司。
要不是安全团队的人在数据出口拦了一道,这就是个上热搜的泄露事件。
你说荒谬不荒谬?
技术边界:分级的核心从来不是”贴标签”
很多人对数据安全分级的理解,还停留在”把数据分成公开、内部、敏感、绝密四个等级”的层面。这是最大的误区。
真正的技术逻辑,从来不是”分等级”,是算损失。
你得先算清楚每一类数据,在什么场景下、被谁拿到、用来做什么,会造成多大的实际伤害——小到给用户发垃圾短信,大到影响公共交通调度、甚至引发群体性的权益损害,所有的等级判定,都要围绕”实际损失”来算,而不是拍脑袋给数据归个类。
举个最常见的例子。同样是用户在APP里留下的”常去地点”信息:如果只是用户自己填的”周末爱去朝阳公园遛弯”,这信息就算泄露,最多也就是有人给你推露营装备的广告,算公开级数据;但如果这个位置信息是连续的、带时间戳的,能精准还原一个人的日常行动轨迹,甚至能关联到他的工作单位、家庭住址、就医记录,那哪怕这数据只是存在你自己的服务器里,没对外泄露,它的风险等级也直接跳到最高的敏感级——因为一旦被内部人员滥用,造成的伤害是不可逆的。
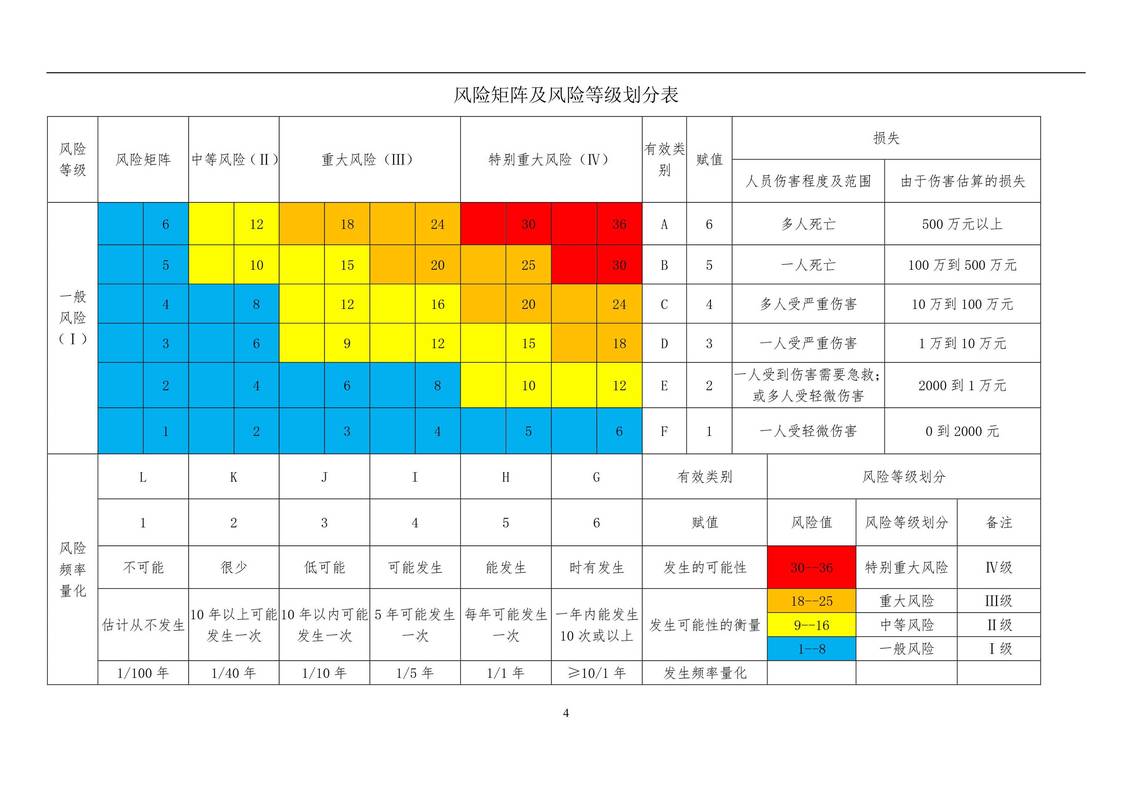 企业数据安全分级损失评估维度对照表
很多企业做分级的时候,根本跳过了”损失测算”这一步。上来就套国标模板,把所有数据库里的表、字段挨个往四个等级里塞,塞完就锁进文件夹当摆设。没人真的去算,这个数据真出事了,要赔多少钱、要承担什么法律责任、要给用户造成多大的麻烦。
这就像你给家里的东西做安全盘点,只分”放客厅的、放卧室的、放保险柜的”,根本不管保险柜里放的是旧报纸还是房产证。
有什么用?
说实话,我见过太多公司,分级做了三年,连自己的数据库里有多少张表都没摸清楚。
当下的产业现状:一半是合规生意,一半是自嗨
现在整个数据安全分级的产业链,说穿了就是围着合规转。
咨询公司卖标准化的分级方案,不管你是做生鲜电商的还是做三甲医院信息系统的,套同一个模板,收几十万到几百万不等的服务费,最后给你交一本几百页的手册,完事。安全厂商卖自动分级工具,宣传说靠大模型能自动扫描数据库、对象存储里的所有数据,识别敏感信息的准确率能到99%,结果实际落地的时候,连非结构化的扫描件、聊天记录、语音转写内容都识别不准——我见过最离谱的案例,某股份制银行花了大几百万上的自动分级系统,最后把”用户交易密码”字段标成了”内部公开数据”。
为什么?
因为系统训练的时候,把公开技术文档里提到的”交易密码”四个字,当成了可公开的通用术语。
你说这不是拿企业的安全当玩笑吗?
 企业数据自动分级工具识别错误场景示例
更乱的是标准不统一。现在国内从国标,到等保2.0,再到金融、医疗、政务各个行业的专项规范,对数据分级的要求都不一样。企业做一套分级体系,往往要同时满足三四个不同的监管要求,最后算出来的等级五花八门——某条政务数据按照国标是三级,按照本地政务的管理要求是四级,按照等保的测评要求是二级,到底听谁的?没人能说清楚。
很多企业的安全团队也乐得糊涂。反正分级手册做了,系统也上了,合规检查的时候能拿出材料就行,至于真的落地了没有,没人关心。毕竟真出了泄露事件,谁也不会翻出来问你”当初做分级的时候,为什么把这个数据定成这个等级”。对吧?
哦不对,真出了事,什么等级标签都救不了你。
3-5年的破局方向:从静态标签到动态链路
 3-5年的破局方向:从静态标签到动态链路
我最近跟几个做数据安全的创业者聊,大家都有个共识:静态标签式的分级,很快就会被淘汰。
未来的分级,一定是跟着数据流动的全链路走的。
什么意思?
就是数据的等级不是固定不变的。你存在自己数据库里的用户手机号,是最高级的敏感数据,要严格管控访问权限;等你把手机号做了不可逆的脱敏处理,传给合作的物流商发快递,这时候数据的风险等级就会降到内部级,匹配对应的访问规则;如果物流商拿到这个数据之后,违规把脱敏后的信息跟自己的用户库打通,用来做精准营销,那这个数据的风险等级会瞬间跳到最高级,自动触发告警,甚至切断数据传输链路。
这才是真正有用的分级。
现在很多技术团队已经在往这个方向做了——把数据分级系统跟数据血缘、数据流转的全链路监控打通,从数据产生的那一刻开始,每一次加工、每一次共享、每一次权限调用,都自动计算当前的风险值,动态调整防护策略,而不是靠一开始贴个静态标签,就不管后面的事了。
当然这里面还有很多坎要跨。比如现在很多企业的分级工作,都是安全部门关起门来做,业务部门根本不参与。你定个规矩,说用户的浏览记录是敏感级,访问要走审批流程,结果运营团队每天要调几万条浏览记录做个性化推荐,一堆审批流程跑下来,业务根本没法做,最后人家干脆绕开安全系统,直接从数据库里拷数据,反而更不安全。
还有个绕不开的伦理问题。现在很多企业做分级,算损失的时候只算自己的损失——比如数据泄露了要赔多少罚款、要影响多少公司的声誉,根本没把用户的权益算进去。按照这个逻辑,用户的人脸数据、健康数据,只要不被竞争对手拿到,就算是”安全”的,至于企业拿这些数据干什么、有没有经过用户同意,根本不在分级的评估维度里。
这哪是做安全啊。
这是给企业的侵权行为打掩护。
很多人说数据安全分级是数字经济的地基。
我倒觉得,现在的地基还没浇上水泥呢。
别总拿着印在手册上的等级标签吹自己安全,真等数据泄露了,那些花了几百万做出来的手册、那些准确率99%的自动分级系统,半毛钱用都没有。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:数据安全分级:别把合规检查表做成互联网公司的自嗨工具
文章链接:https://lfdjt.com/info_23_25940.html
 大讲堂
