 大讲堂

上个月跟某头部互联网风控团队的老周喝咖啡,他把帽子一摘,脑门上亮了一块。为了赶数据安全分级的合规限期,他带队熬了三个月。真的挺疼的。很多人觉得,数据安全分级就是监管要求的纸面工作,找咨询公司写个报告交上去就行。只有真正落地的人知道,这东西是牵一发动全身的核心活——你手里所有的数字资产,哪些能放,哪些能给第三方,哪些哪怕内部人都碰不得,全靠分级这把尺子卡着。
数据安全分级的核心,从来不是分等级
很多人刚接触这个概念,会把分类和分级混为一谈。分类是按业务属性切,用户数据、运营数据、财务数据,是按“是什么”分。分级是按“出事了影响有多大”分,从公开数据到核心敏感数据,一旦泄露或者滥用,对用户、对企业、对公共利益的影响程度不一样,防护等级自然不一样。
数据安全分级的本质,是给风险定价,给权限划界。没有分级,你谈数据脱敏、谈访问控制、谈数据出境,全都是瞎谈。你总不能把用户公开的头像和用户的身份证号用同一个防护标准吧?
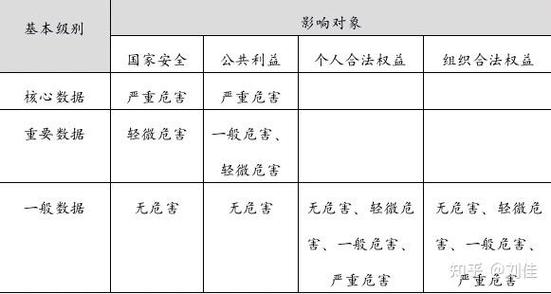
现在回头看,很多企业踩坑就踩在一开始就走歪了。为了应付检查,找几个实习生对着国标勾勾选选,把数据分成三六九等就交差了。做完之后,分级结果存在excel里,根本没同步给业务部门、没接入权限管理系统。该乱碰的还是乱碰,该泄露的还是泄露。去年某连锁车企被曝车主行车数据泄露,查下来就是早就把行车轨迹数据归为一级敏感,但是分级之后没改云存储的权限,第三方服务商随便就能拉取,最后罚款近千万,找谁说理去。
落地的三大坎,几乎全行业都绕不过
现在国内数据安全合规跑了四五年,真正把分级做活的企业,十个里面挑不出一个。为啥?坎太多了。
第一个坎,数据本身就是乱的。很多企业攒了十几年的数据,存在各个部门的数据库里,有的在业务系统,有的在个人硬盘,有的早就格式过时读不出来了。连全量数据资产都摸不清楚,你分什么级?我见过某国企,光是梳理全量数据就花了一年,预算超了三倍,最后还是剩了近三成的“孤儿数据”没人认领,分级只能搁置。
第二个坎,动态数据难搞。今天是未公开的产品调研数据,明天产品上线了,就成了公开数据;今天用户授权把自己的健康数据给了合作医院,明天用户撤回授权,就得立刻变回高敏感等级。绝大多数企业现在做的都是静态分级,一年更一次都算勤快的,根本跟不上数据状态的变化。
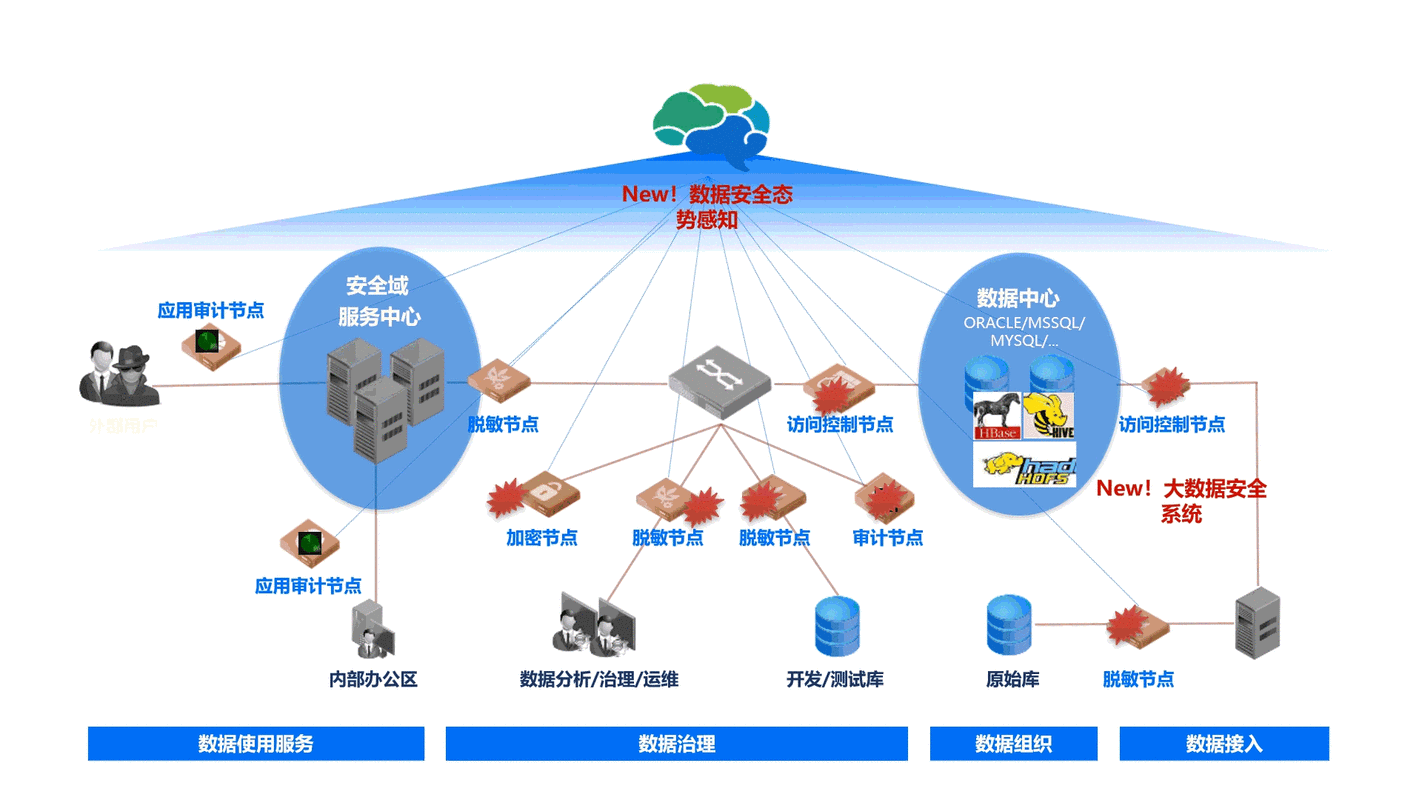
第三个坎,标准太泛,行业差异太大。国家出台的通用分级标准,放到金融行业,用户的交易密码肯定是最高级,放到互联网行业,用户的通讯录位置信息是最高级,放到制造业,核心的图纸工艺是最高级。中小企业没有专门的合规团队,对着通用标准根本不知道怎么调整,找厂商做一套定制化分级方案,少则几十万多则上百万,很多企业掏了钱,最后拿到的还是套模板的废纸,没用。
说实话,现在很多技术厂商吹自己的自动分级AI有多厉害,其实对非结构化数据的识别准确率,能到七成都是吹出来的。一张手写的客户信息纸,一张设计图纸里藏的核心参数,AI很难精准识别出来,最后还是得靠人工复核,成本降不下来。
未来3-5年,分级会变成数字产业的标配入场券
不过话说回来,哪怕再难,数据安全分级也得搞。现在大模型训练火了,哪家企业不得用大量第三方数据训练?你不先给训练数据分好级,哪天模型训练用了没授权的敏感数据,整个项目都得停,损失几个亿都有可能。
现在监管层面的要求也越来越明确,数据出境要先做分级评估,数据交易进场要先拿分级结果,哪怕是企业内部做数据共享,分级也是前提。未来三年,我敢说,只要你手上有超过十万条用户数据,分级就不是选做题,是必做题。
那方向在哪?首先,行业化的分级模板会慢慢出来,现在金融、医疗、车联网这些重点行业已经在出细分标准了,中小企业不用再对着通用标准瞎摸。然后,动态自动分级技术会成熟,现在已经有厂商开始把分级能力嵌入数据中台,数据一旦产生自动打分级标签,状态变了自动更新,不用人工每年折腾一次。
当然,风险也得说。现在有一种不好的倾向,就是为了不违规,很多企业搞过度分级,把明明可以流通的脱敏数据也归成高敏感,锁在库里生灰,白白浪费了数据价值。怎么平衡安全和流通,这个问题未来三五年还会继续磨。
但总的来看,数据安全分级不是监管给企业套的枷锁,是数字资产化的第一步。你连自己手里有什么数据、哪些要保护都搞不清楚,还谈什么数据变现、谈什么数字化转型?对吧。
作者|大讲堂
排版|大讲堂
审核|满满