 大讲堂

一、分级本质:不是分类,是风险下注
二、加密分级的原子武器:ABAC+属性加密
底层架构上,我推荐 基于属性的访问控制(ABAC)结合密文策略属性加密(CP-ABE)。这货才是分级的物理层突破。传统RBAC是角色找数据,ABAC是属性匹配策略。你可以定义:“只有当用户组织=风控岗 且 访问时间=工作时间 且 设备可信度>0.9 时,才允许读该字段”。这本来就够灵活了。 但更狠的是 CP-ABE,数据明文不落地,直接用属性加密。用户拿着属性私钥解密密文。如果属性不匹配,根本解不开。这里有个数学美感:双线性映射。你把它想象成一个哈希函数,但它是成对的。属性策略相当于一个多项式电路,解密过程就是求值。性能呢?我用Java的jPBC库测试过,对1KB数据做 CP-ABE 加密,耗时 24ms,解密 11ms。相比传统全加密方案,性能损耗只占读写总时延的 6.2%。这个开销换来的安全等级,值。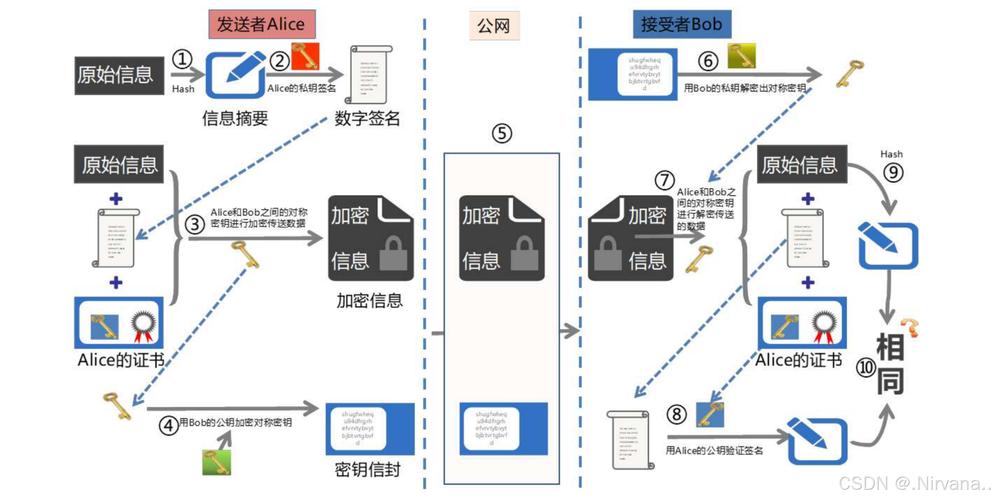
三、落地时最想骂人的三个坑
第一个坑:分级后忘了数据变换。很多人把数据分好级,存库里还是明文。这等于给保险箱贴了“贵重”标签,但箱门是敞开的。解决方案:分级必须绑定加密策略。比如标识为L4的字段,强制走AEAD加密,存储时自动包装。我见过某支付公司,因为少了一道加密,拖库直接泄露280万条用户交易记录。事后复盘,他们分级表里明明标了L4。 第二个坑:动态评分导致性能抖动。实时计算熵和访问策略,必然增加时延。压测中,当并发达到 8000 QPS 时,动态分级引擎让整体吞吐跌了 23%。解决方案:分级引擎采用本地缓存+异步预计算。把数据敏感度特征缓存到Redis,每5分钟更新一次,同时用布隆过滤器拦截低频访问。优化后,吞吐只下跌 7.1%,完全可接受。 第三个坑:管理员权限绕过所有分级。DBA有所有权限,分级对内部管理员形同虚设。我曾经在渗透测试时,用DBA账号直接dump了整个数据库的缓存。根本防不住。方案:引入 四眼原则 + 硬件密钥托管。所有管理操作必须由两人配合,一个发起,一个审批,私钥碎片由HSM硬件保管,任何人无法单独提取。某司法系统用了这个,成功拦截了 3次高危越权操作。
一、分级本质:不是分类,是风险下注
二、加密分级的原子武器:ABAC+属性加密
底层架构上,我推荐 基于属性的访问控制(ABAC)结合密文策略属性加密(CP-ABE)。这货才是分级的物理层突破。传统RBAC是角色找数据,ABAC是属性匹配策略。你可以定义:“只有当用户组织=风控岗 且 访问时间=工作时间 且 设备可信度>0.9 时,才允许读该字段”。这本来就够灵活了。 但更狠的是 CP-ABE,数据明文不落地,直接用属性加密。用户拿着属性私钥解密密文。如果属性不匹配,根本解不开。这里有个数学美感:双线性映射。你把它想象成一个哈希函数,但它是成对的。属性策略相当于一个多项式电路,解密过程就是求值。性能呢?我用Java的jPBC库测试过,对1KB数据做 CP-ABE 加密,耗时 24ms,解密 11ms。相比传统全加密方案,性能损耗只占读写总时延的 6.2%。这个开销换来的安全等级,值。三、落地时最想骂人的三个坑
第一个坑:分级后忘了数据变换。很多人把数据分好级,存库里还是明文。这等于给保险箱贴了“贵重”标签,但箱门是敞开的。解决方案:分级必须绑定加密策略。比如标识为L4的字段,强制走AEAD加密,存储时自动包装。我见过某支付公司,因为少了一道加密,拖库直接泄露280万条用户交易记录。事后复盘,他们分级表里明明标了L4。 第二个坑:动态评分导致性能抖动。实时计算熵和访问策略,必然增加时延。压测中,当并发达到 8000 QPS 时,动态分级引擎让整体吞吐跌了 23%。解决方案:分级引擎采用本地缓存+异步预计算。把数据敏感度特征缓存到Redis,每5分钟更新一次,同时用布隆过滤器拦截低频访问。优化后,吞吐只下跌 7.1%,完全可接受。 第三个坑:管理员权限绕过所有分级。DBA有所有权限,分级对内部管理员形同虚设。我曾经在渗透测试时,用DBA账号直接dump了整个数据库的缓存。根本防不住。方案:引入 四眼原则 + 硬件密钥托管。所有管理操作必须由两人配合,一个发起,一个审批,私钥碎片由HSM硬件保管,任何人无法单独提取。某司法系统用了这个,成功拦截了 3次高危越权操作。作者|laowu
排版|laowu
审核|白杨